 Italiano
 English
 Español
 Português
 Deutsch
 Français

Notícias 3 min de leitura
Itália sob ataque informático: NoName57 ataca
Nos últimos dias, a Itália foi palco de uma série de ataques informáticos perpetrados pelo NoName57
Nos últimos dias, a Itália foi palco de uma série de ataques informáticos (NoName57) que envolveram numerosos setores, evidenciando a vulnerabilidade das infraestruturas digitais nacionais. O grupo de hackers pró-russo NoName057(16), ativo desde março de 2022, intensificou as suas operações contra sítios web institucionais e empresas de relevo, recorrendo à técnica de Distributed Denial of Service (DDoS) para tornar inacessíveis plataformas estratégicas.
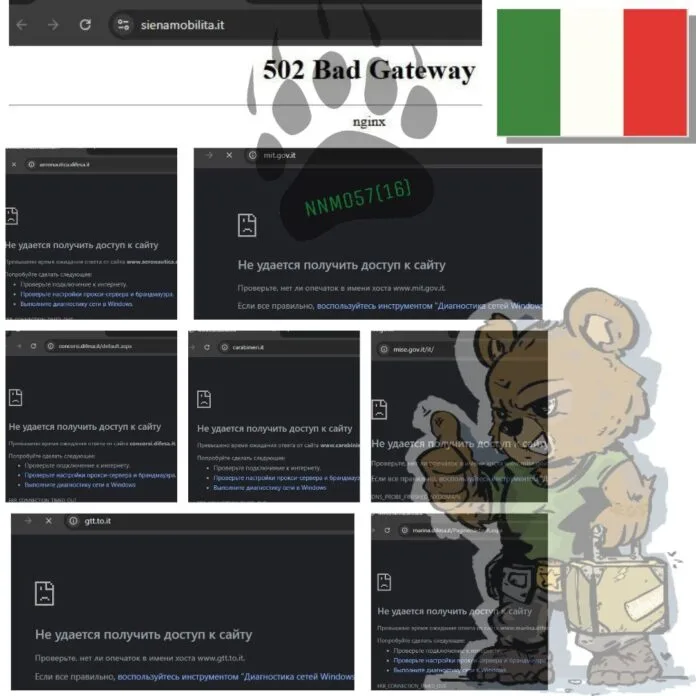
NoName057 ataca instituições e empresas
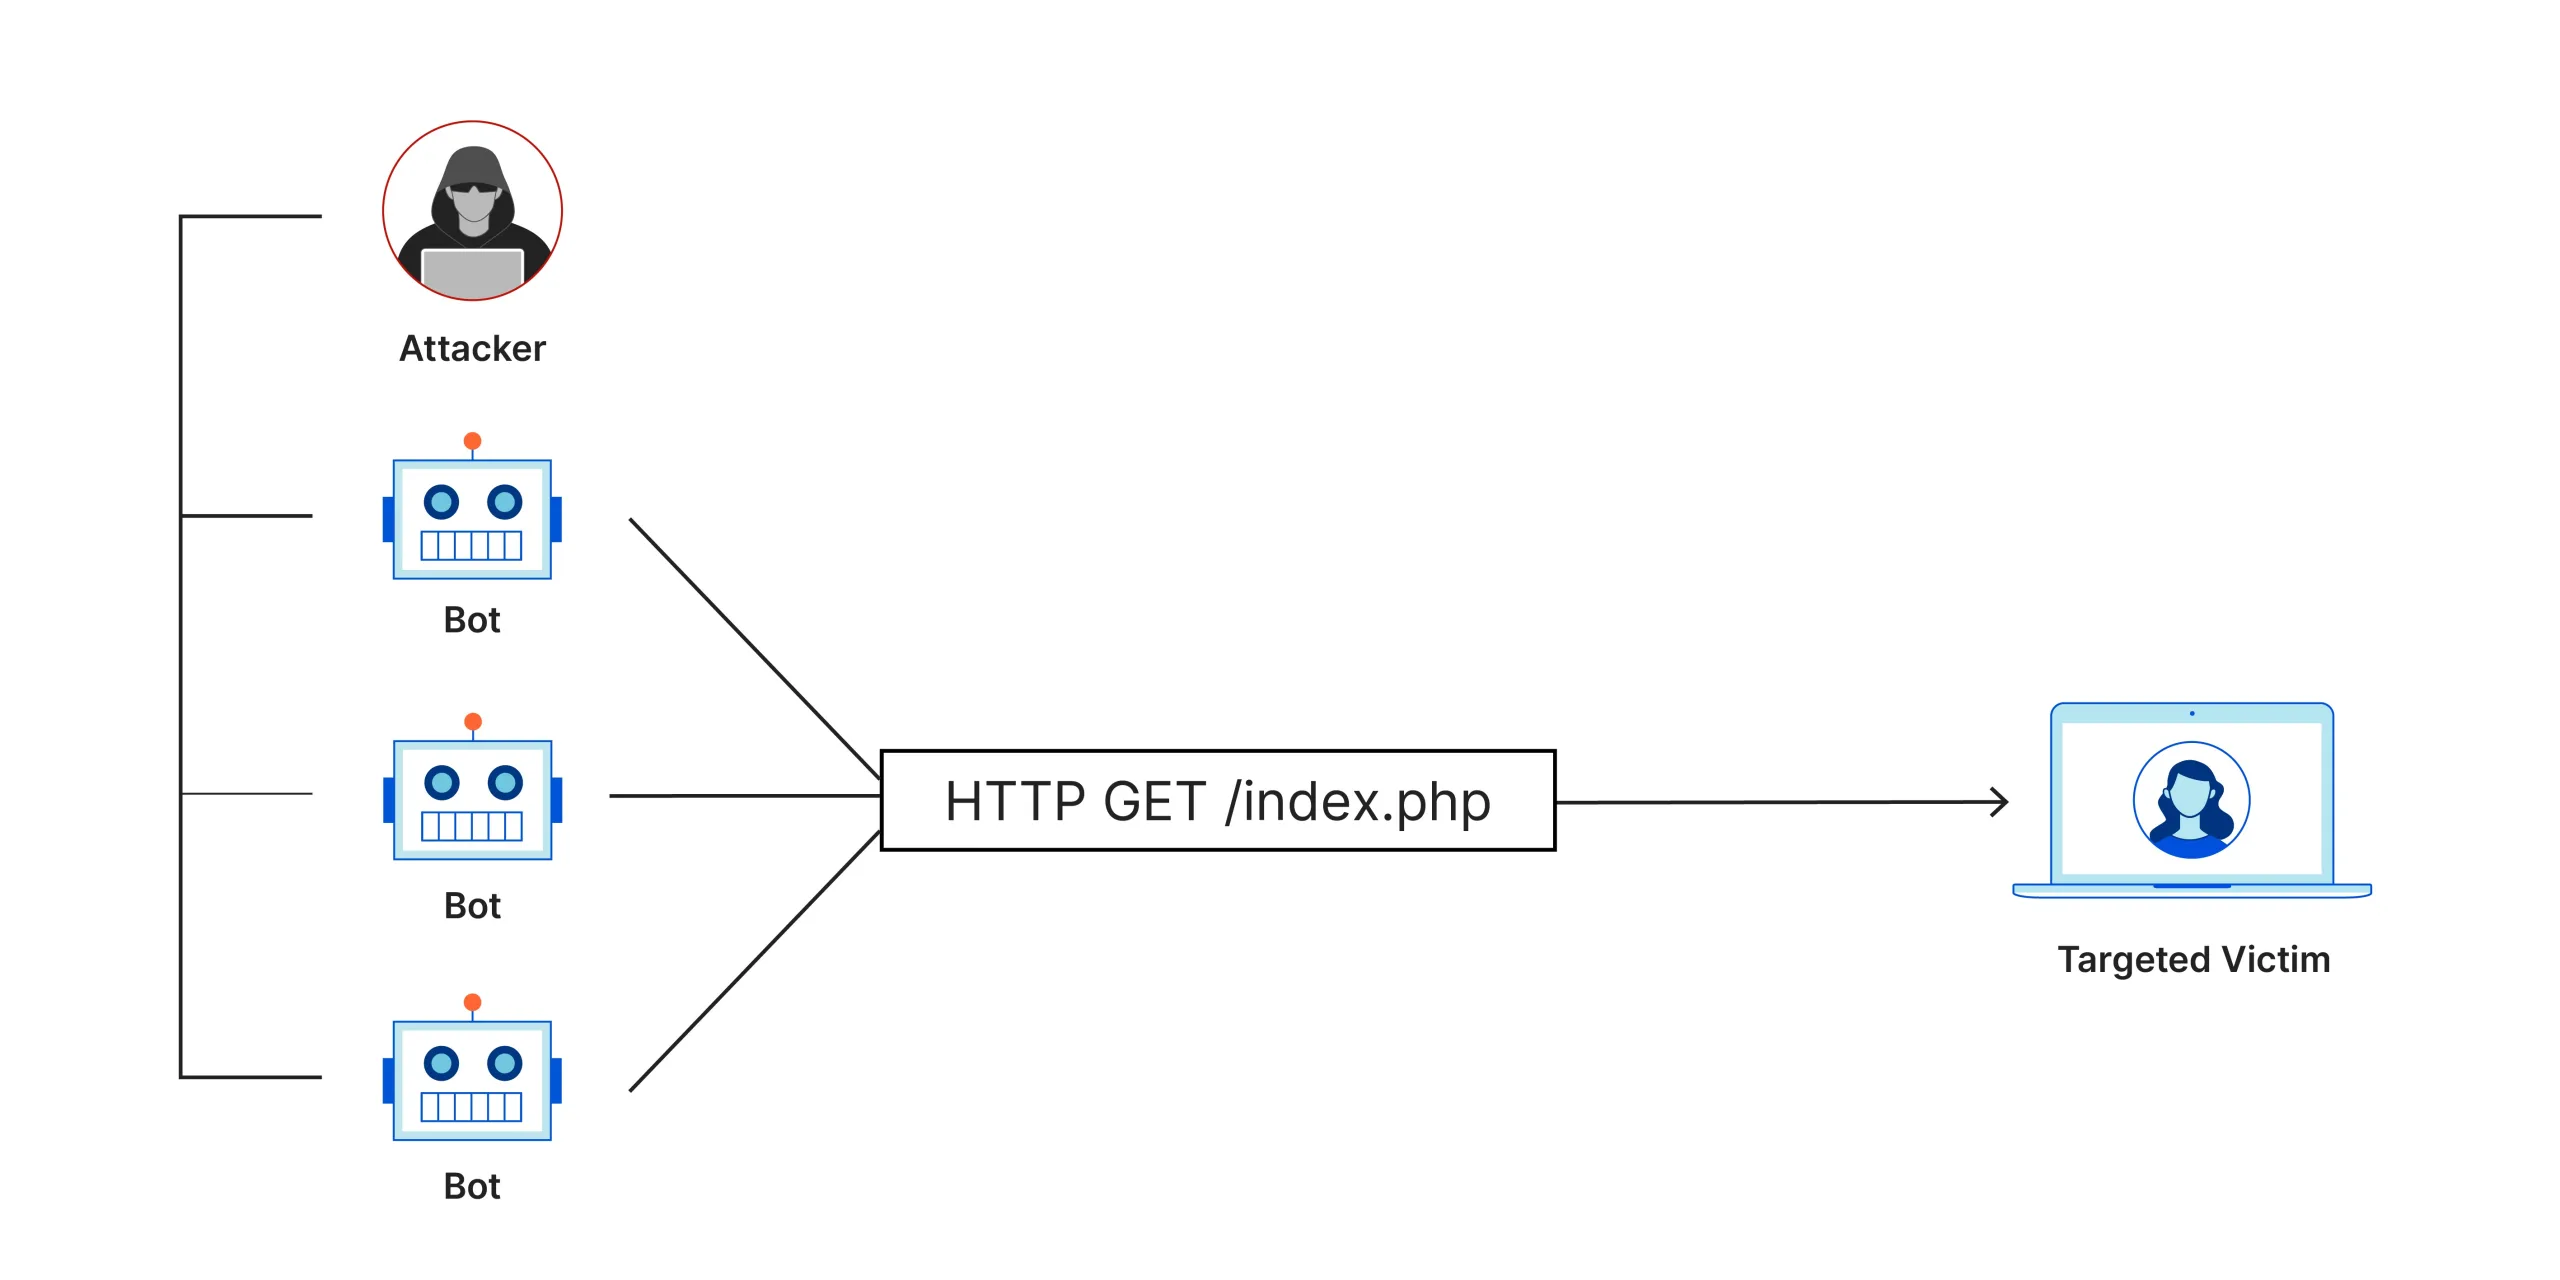
A estratégia adotada pelo NoName057(16) baseia-se na utilização de botnets, ou seja, redes de dispositivos comprometidos – computadores, servidores, routers e dispositivos IoT – controlados remotamente para inundar os sítios web com um fluxo massivo de pedidos. Um elemento distintivo deste modus operandi é a utilização da plataforma DDosia, que permite aos simpatizantes contribuir para as operações em troca de recompensas financeiras. Esta forma de "crowdsourcing" do cibercrime ampliou o alcance da ofensiva, causando problemas não só em Itália, mas também noutros países europeus.
Possíveis motivações dos ataques
Segundo as declarações divulgadas no canal Telegram do grupo, os ataques são uma resposta direta às recentes afirmações do Presidente da República Sergio Mattarella. Durante uma intervenção na Universidade de Marselha, o chefe de Estado tinha comparado as ações da Rússia ao expansionismo nazi, provocando uma reação furiosa por parte dos hackers. Neste contexto, o coletivo definiu a sua ofensiva como uma “punição para a Itália”, em resposta às posições políticas expressas pelo presidente. A tensão aumentou ainda mais quando, esta manhã, a porta-voz do Ministério dos Negócios Estrangeiros russo, Maria Zakharova, declarou que as palavras de Mattarella “não ficarão sem consequências”, sublinhando que as afirmações podem desencadear reações a nível internacional.
Como reduzir os ataques
Para fazer face a esta ameaça, as autoridades italianas adotaram sistemas de monitorização avançados e implementaram medidas de mitigação do tráfego malicioso. Técnicas como o rate limiting, que limita o número de pedidos aceites num intervalo de tempo, e a utilização de serviços anti-DDoS, conforme indicado pela Agência Nacional para a Cibersegurança (ACN) contribuíram para reduzir o impacto dos ataques. No entanto, a evolução constante das ameaças informáticas exige uma atualização permanente da cyber intelligence e uma colaboração estreita com parceiros internacionais.
Em conclusão, a ofensiva do NoName057(16) não representa apenas um desafio técnico para a segurança digital italiana, mas também um sinal das crescentes tensões geopolíticas. Numa época em que as armas digitais assumem um papel cada vez mais central, é fundamental reforçar as defesas cibernéticas e promover uma cooperação internacional para combater eficazmente o cibercrime e garantir a proteção das infraestruturas críticas.


