 Italiano
 English
 Español
 Português
 Deutsch
 Français

News 3 Min. Lesezeit
Italien unter Cyberangriff: NoName57 schlägt zu
In den vergangenen Tagen war Italien Schauplatz einer Reihe von Cyberangriffen der Gruppe NoName57.
In den vergangenen Tagen war Italien Schauplatz einer Reihe von Cyberangriffen (NoName57), die zahlreiche Sektoren betrafen und die Verwundbarkeit der nationalen digitalen Infrastrukturen offengelegt haben. Die prorussische Hackergruppe NoName057(16), die seit März 2022 aktiv ist, hat ihre Aktivitäten gegen staatliche Websites und bedeutende Unternehmen verstärkt und nutzt dabei die Technik des Distributed Denial of Service (DDoS), um strategische Plattformen unzugänglich zu machen.
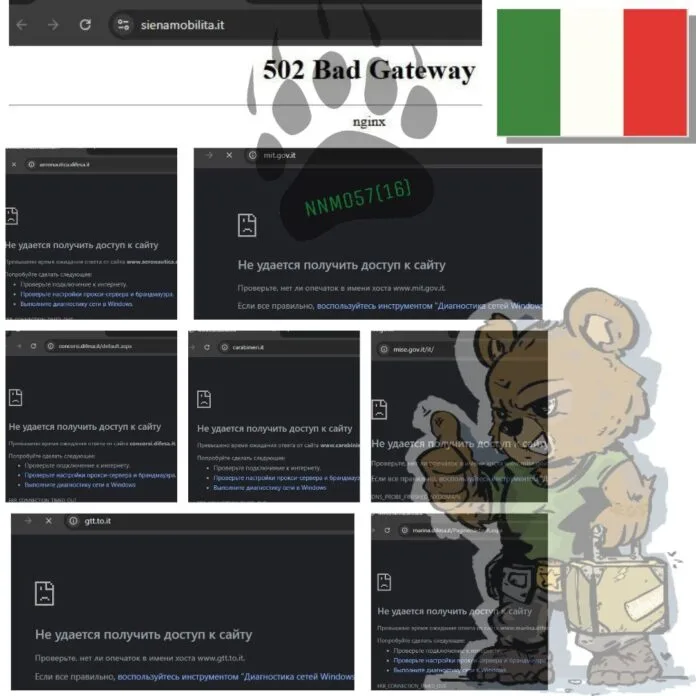
NoName057 greift Institutionen und Unternehmen an
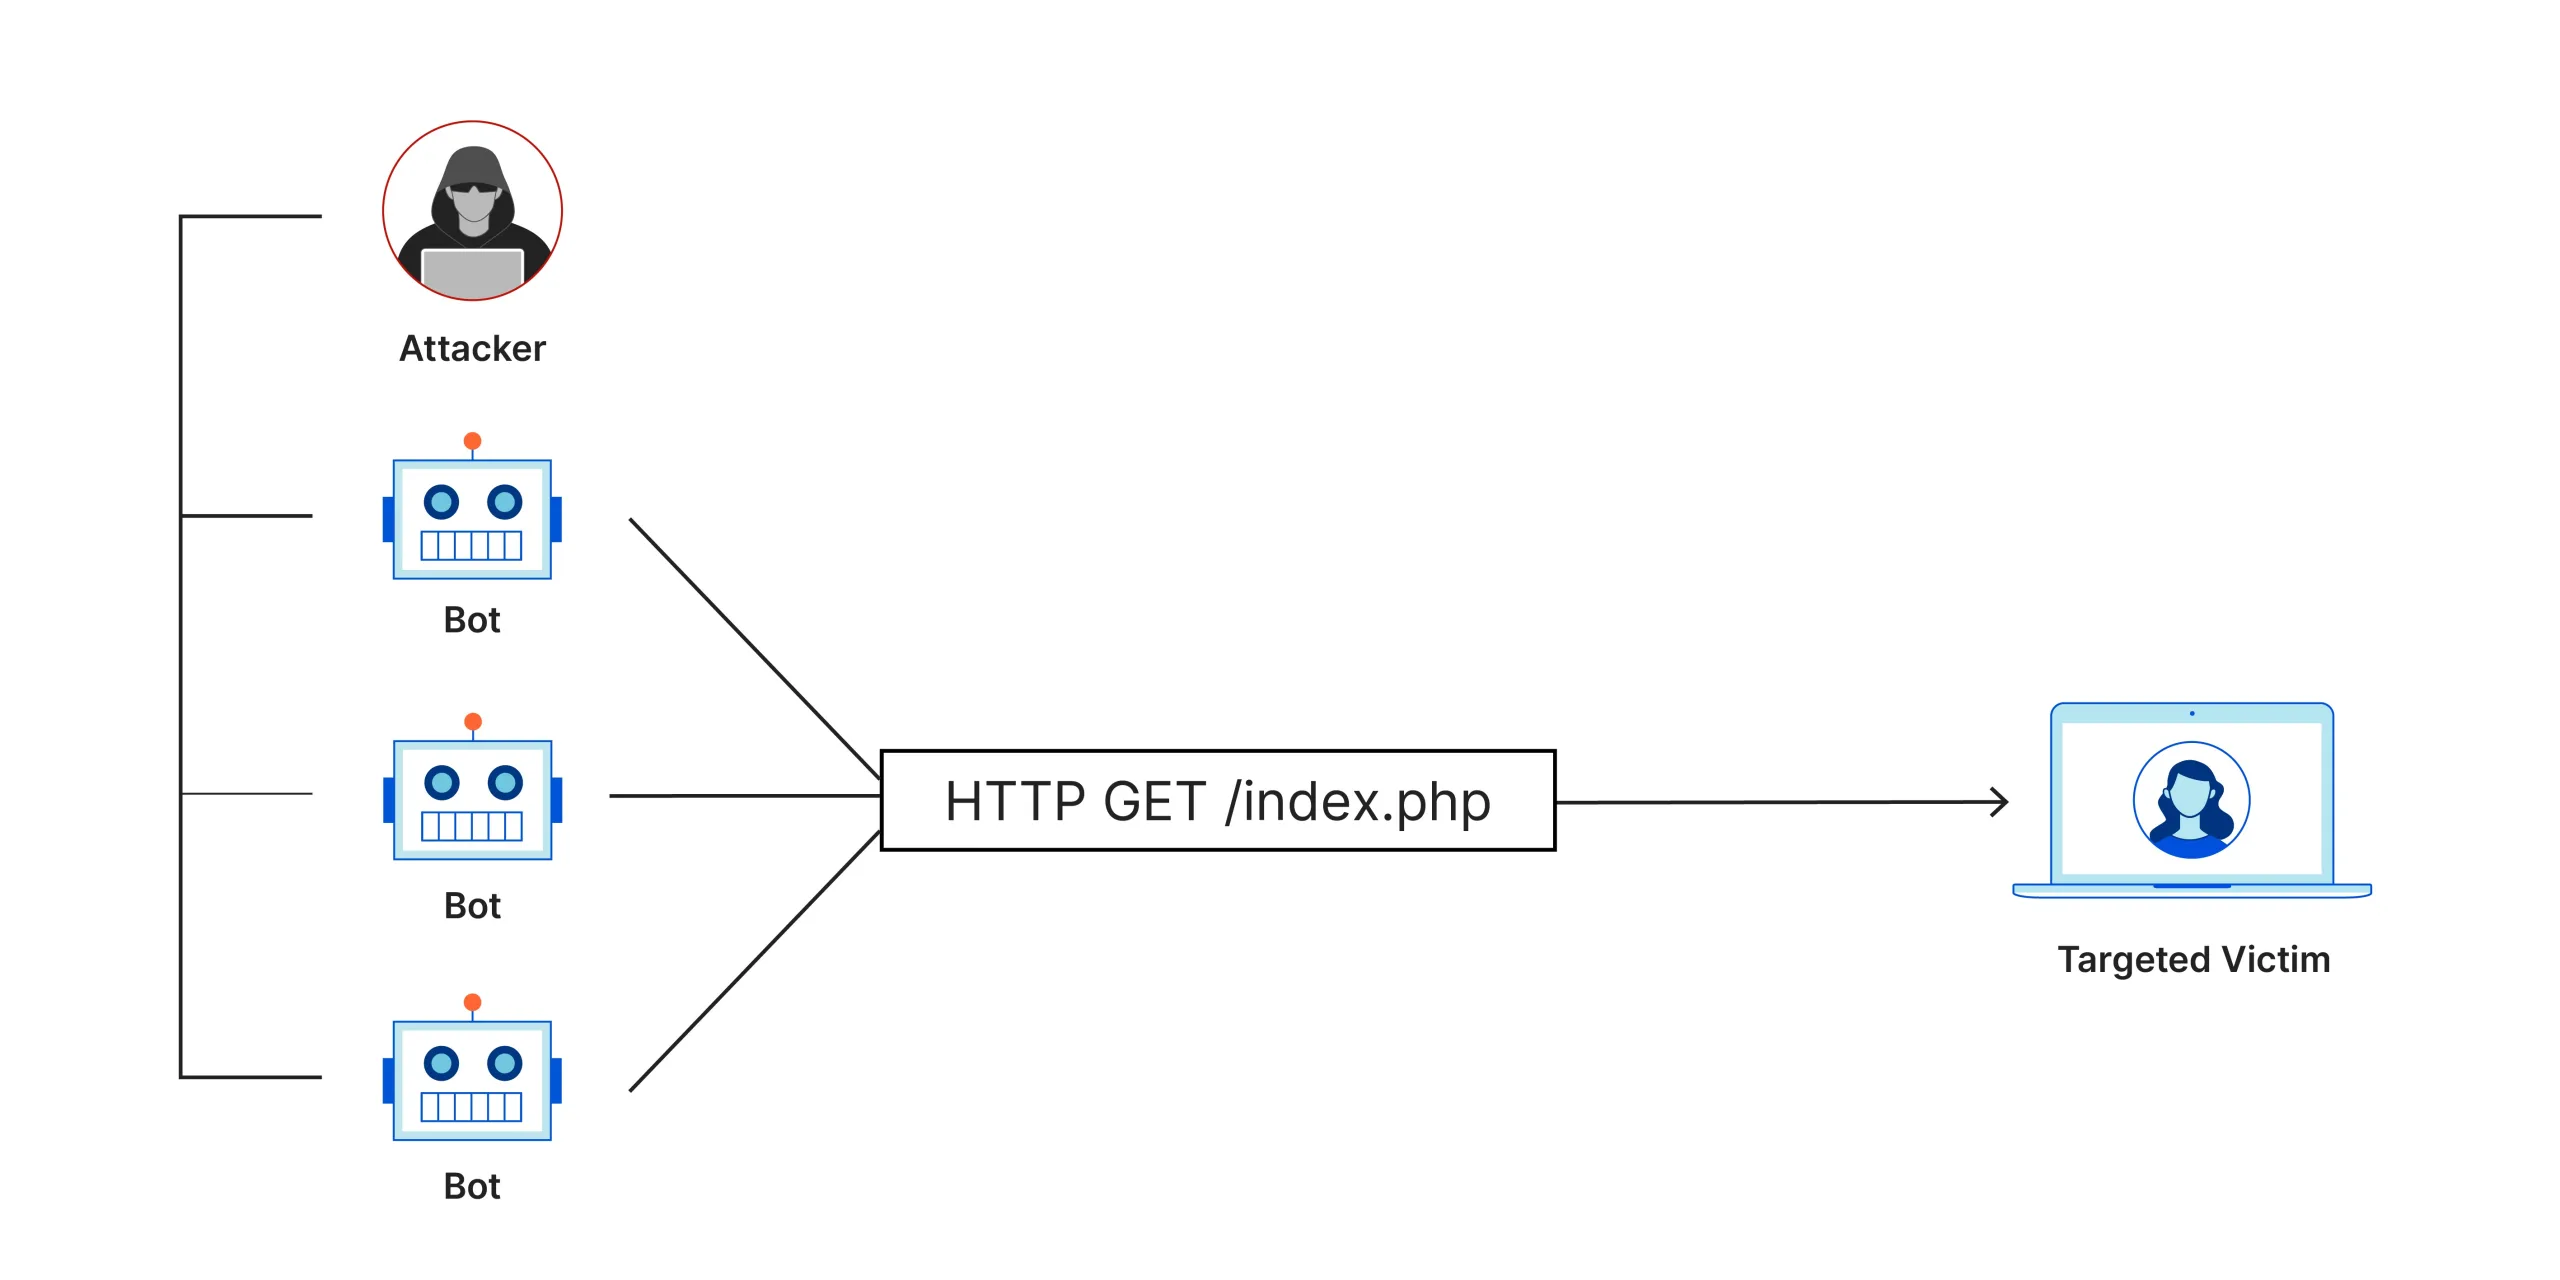
Die Strategie von NoName057(16) beruht auf dem Einsatz von Botnetzen, d. h. Netzwerken kompromittierter Geräte – Computer, Server, Router und IoT-Geräte –, die aus der Ferne gesteuert werden, um Websites mit einer massiven Flut an Anfragen zu überlasten. Ein charakteristisches Merkmal dieser Vorgehensweise ist die Nutzung der Plattform DDosia, die es Sympathisanten ermöglicht, sich gegen finanzielle Belohnungen an den Aktionen zu beteiligen. Diese Form von „Crowdsourcing“ der Cyberkriminalität hat die Reichweite der Offensive vergrößert und nicht nur in Italien, sondern auch in anderen europäischen Ländern Probleme verursacht.
Mögliche Beweggründe der Angriffe
Laut den Erklärungen im Telegram-Kanal der Gruppe sind die Angriffe eine direkte Reaktion auf die jüngsten Äußerungen des Staatspräsidenten Sergio Mattarella. Bei einer Rede an der Universität Marseille hatte das Staatsoberhaupt das Vorgehen Russlands mit dem Expansionismus der Nationalsozialisten verglichen, was eine heftige Reaktion der Hacker auslöste. In diesem Zusammenhang bezeichnete das Kollektiv seine Offensive als „Bestrafung für Italien“ als Antwort auf die vom Präsidenten geäußerten politischen Positionen. Die Spannungen haben sich weiter verschärft, als die Sprecherin des russischen Außenministeriums, Maria Sacharowa, heute Morgen erklärte, die Worte Mattarellas „werden nicht ohne Folgen bleiben“, und betonte, dass solche Äußerungen Reaktionen auf internationaler Ebene auslösen könnten.
Wie sich Angriffe reduzieren lassen
Um dieser Bedrohung zu begegnen, haben die italienischen Behörden fortschrittliche Überwachungssysteme eingeführt und Maßnahmen zur Eindämmung von schädlichem Datenverkehr umgesetzt. Techniken wie Rate Limiting, das die Anzahl der innerhalb eines bestimmten Zeitraums akzeptierten Anfragen begrenzt, sowie der Einsatz von Anti-DDoS-Diensten, wie sie von der nationalen Agentur für Cybersicherheit (ACN) empfohlen werden, haben dazu beigetragen, die Auswirkungen der Angriffe zu verringern. Die fortwährende Weiterentwicklung der Cyberbedrohungen erfordert jedoch eine ständige Aktualisierung der Cyber Intelligence sowie eine enge Zusammenarbeit mit internationalen Partnern.
Abschließend stellt die Offensive von NoName057(16) nicht nur eine technische Herausforderung für die digitale Sicherheit Italiens dar, sondern auch ein Signal für die wachsenden geopolitischen Spannungen. In einer Zeit, in der digitale Waffen eine immer zentralere Rolle spielen, ist es von entscheidender Bedeutung, die Cyberabwehr zu stärken und die internationale Zusammenarbeit zu fördern, um Cyberkriminalität wirksam zu bekämpfen und den Schutz kritischer Infrastrukturen zu gewährleisten.


