 Italiano
 English
 Español
 Português
 Deutsch
 Français

Actualités 4 min de lecture
Considérations sur la cybersécurité pour les technologies opérationnelles (OT)
Les technologies opérationnelles (OT) regroupent le matériel et les logiciels utilisés pour modifier, surveiller ou contrôler des dispositifs physiques, des processus et des événements au sein de l'entreprise. À la différence des systèmes de technologies de l'information...
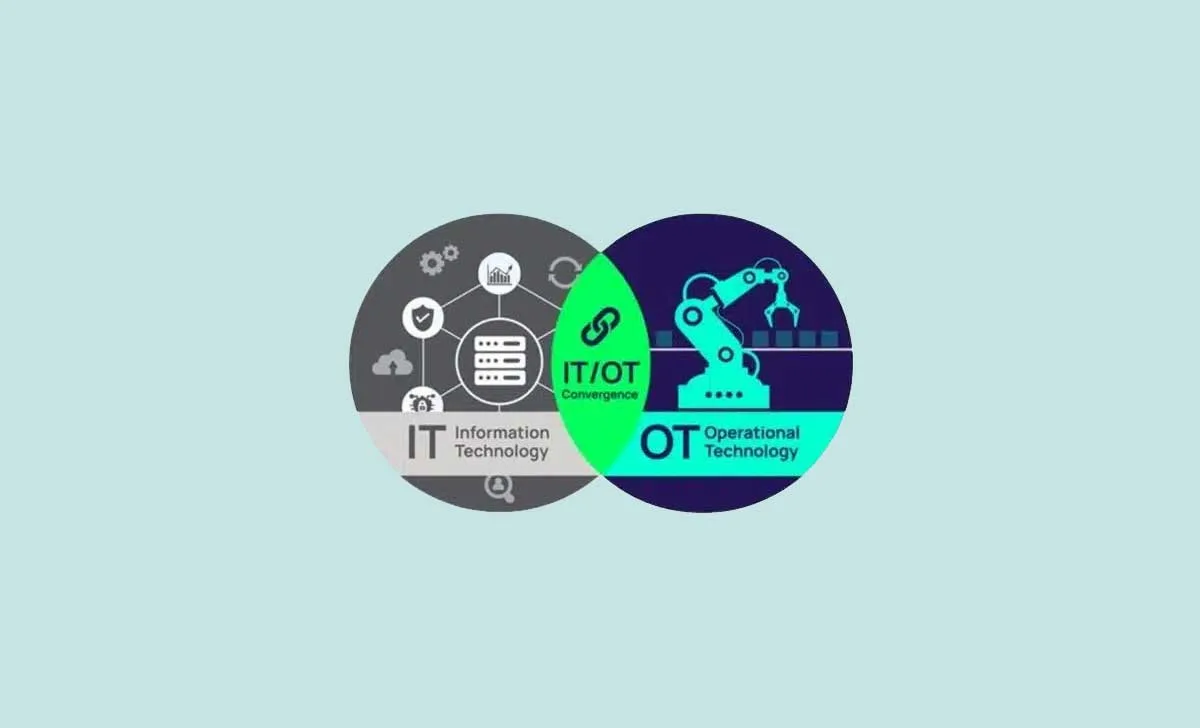
Les technologies opérationnelles (OT) regroupent le matériel et les logiciels utilisés pour modifier, surveiller ou contrôler des dispositifs physiques, des processus et des événements en entreprise. Contrairement aux systèmes des technologies de l’information (IT), les systèmes OT agissent directement sur le monde physique. Cette caractéristique unique implique des considérations de cybersécurité supplémentaires, généralement absentes des architectures de sécurité IT traditionnelles.
La convergence entre IT et OT
Historiquement, l’IT et l’OT ont fonctionné dans des environnements cloisonnés, avec des protocoles, des normes et des mesures de cybersécurité distincts. Cependant, avec l’avènement de l’Industrial Internet of Things (IIoT), les deux domaines convergent. Cette évolution améliore l’efficacité et favorise des décisions fondées sur les données, mais expose les systèmes OT aux mêmes cybermenaces que celles qui touchent l’IT.
Considérations spécifiques de cybersécurité pour les OT
Exigences en temps réel
Les systèmes OT fonctionnent souvent en temps réel et ne tolèrent aucun retard. Un ralentissement peut entraîner des problèmes opérationnels importants, voire des risques pour la sécurité. C’est pourquoi des mesures de cybersécurité telles que l’authentification multifacteur (MFA), les workflows de demande d’accès temporaire ou la surveillance de l’activité des sessions peuvent ne pas être adaptées. Il est essentiel de tester toute solution de gestion des accès à privilèges (PAM) en conditions réelles afin de garantir qu’elle répond aux exigences de performance sans compromettre la sécurité.
Systèmes legacy et connectivité
De nombreux systèmes OT sont obsolètes ; ils ont été conçus pour durer et résister à des conditions difficiles. La cybersécurité n’ayant pas été une priorité lors de leur conception, ils ne disposent d’aucune protection contre les menaces actuelles, ce qui accroît le risque d’attaques. De plus, leur intégration aux réseaux IT et à internet amplifie leur vulnérabilité.
Principaux défis :
- Matériel et logiciels obsolètes : leur incompatibilité avec les solutions de sécurité modernes les rend vulnérables aux intrusions, aux ransomwares et aux manipulations.
- Absence de chiffrement : le manque de chiffrement expose les données sensibles à des atteintes à la confidentialité et à l’intégrité.
- Protocoles de communication non sécurisés : des protocoles comme Modbus, dépourvus d’authentification ou de chiffrement, sont vulnérables aux attaques.
- Difficultés de mise en œuvre des contrôles : de nombreux systèmes legacy ne prennent pas en charge les mesures de cybersécurité modernes.
- Connexions distantes de tiers : les connexions externes peuvent devenir des points d’entrée pour des attaques.
- Manque de sensibilisation à la sécurité : les opérateurs peuvent être vulnérables aux techniques d’ingénierie sociale.
- Identifiants par défaut ou prévisibles : de nombreux dispositifs OT utilisent des mots de passe préconfigurés ou faciles à deviner.
Sûreté et fiabilité
Dans les environnements OT, la priorité est de préserver la sûreté et la fiabilité des processus physiques, en net contraste avec les environnements IT, où la confidentialité et l’intégrité des données sont au cœur des préoccupations.
- Sûreté : les systèmes OT contrôlent des processus physiques dont les dysfonctionnements peuvent avoir des conséquences potentiellement graves, comme dans le cas des installations énergétiques.
- Fiabilité : le bon fonctionnement des systèmes OT est essentiel pour éviter les interruptions d’activité et les pertes financières.
Les mesures de cybersécurité qui protègent les données mais compromettent la fiabilité des systèmes OT peuvent être jugées inadaptées. Par exemple, une mise à jour de sécurité qui corrige une vulnérabilité peut être différée si elle provoque de l’instabilité.
Concilier sécurité et fonctionnalité
Les stratégies de cybersécurité pour les environnements OT doivent concilier la sécurité des données et la continuité d’activité, en adoptant souvent des approches différentes de celles de la sécurité IT traditionnelle. Il est nécessaire de :
- Connaître les caractéristiques uniques des systèmes OT.
- Concevoir des mesures qui protègent sans compromettre le fonctionnement.
Par exemple, l’OWASP Top 10 pour le web s’applique également aux OT, tandis que la liste OWASP dédiée à l’IoT traite spécifiquement des vulnérabilités courantes dans les systèmes OT intégrés à des dispositifs IoT.
L’importance croissante de la cybersécurité OT
Avec la convergence continue entre IT et OT, la cybersécurité OT deviendra de plus en plus critique. L’adoption de pratiques telles que le recours au chiffrement et la modernisation des systèmes legacy sera essentielle pour protéger les données et les infrastructures, tout en garantissant la sûreté et la fiabilité des processus opérationnels.
Source : The Hacker News


