 Italiano
 English
 Deutsch
 Español
 Français
 Polski
 Português

Aktualności 2 min czytania
Włochy pod cyberatakiem: uderza NoName57
W ostatnich dniach Włochy stały się celem serii cyberataków przeprowadzonych przez grupę NoName57.
W ostatnich dniach Włochy stały się areną serii cyberataków (NoName57), które objęły wiele sektorów i uwidoczniły podatność krajowej infrastruktury cyfrowej na zagrożenia. Prorosyjska grupa hakerska NoName057(16), aktywna od marca 2022 roku, nasiliła swoje działania przeciwko witrynom instytucji publicznych i ważnym firmom. Wykorzystuje przy tym technikę Distributed Denial of Service (DDoS), aby uniemożliwić dostęp do strategicznych platform.
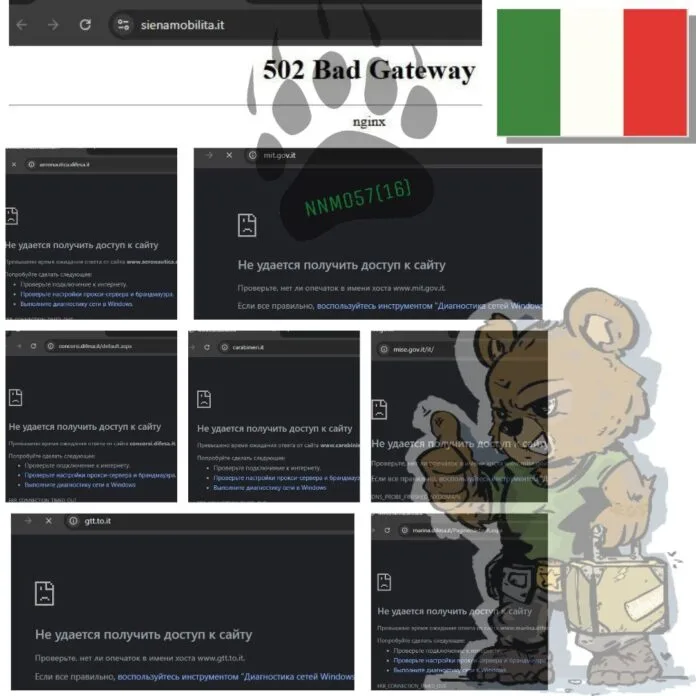
NoName057 atakuje instytucje i firmy
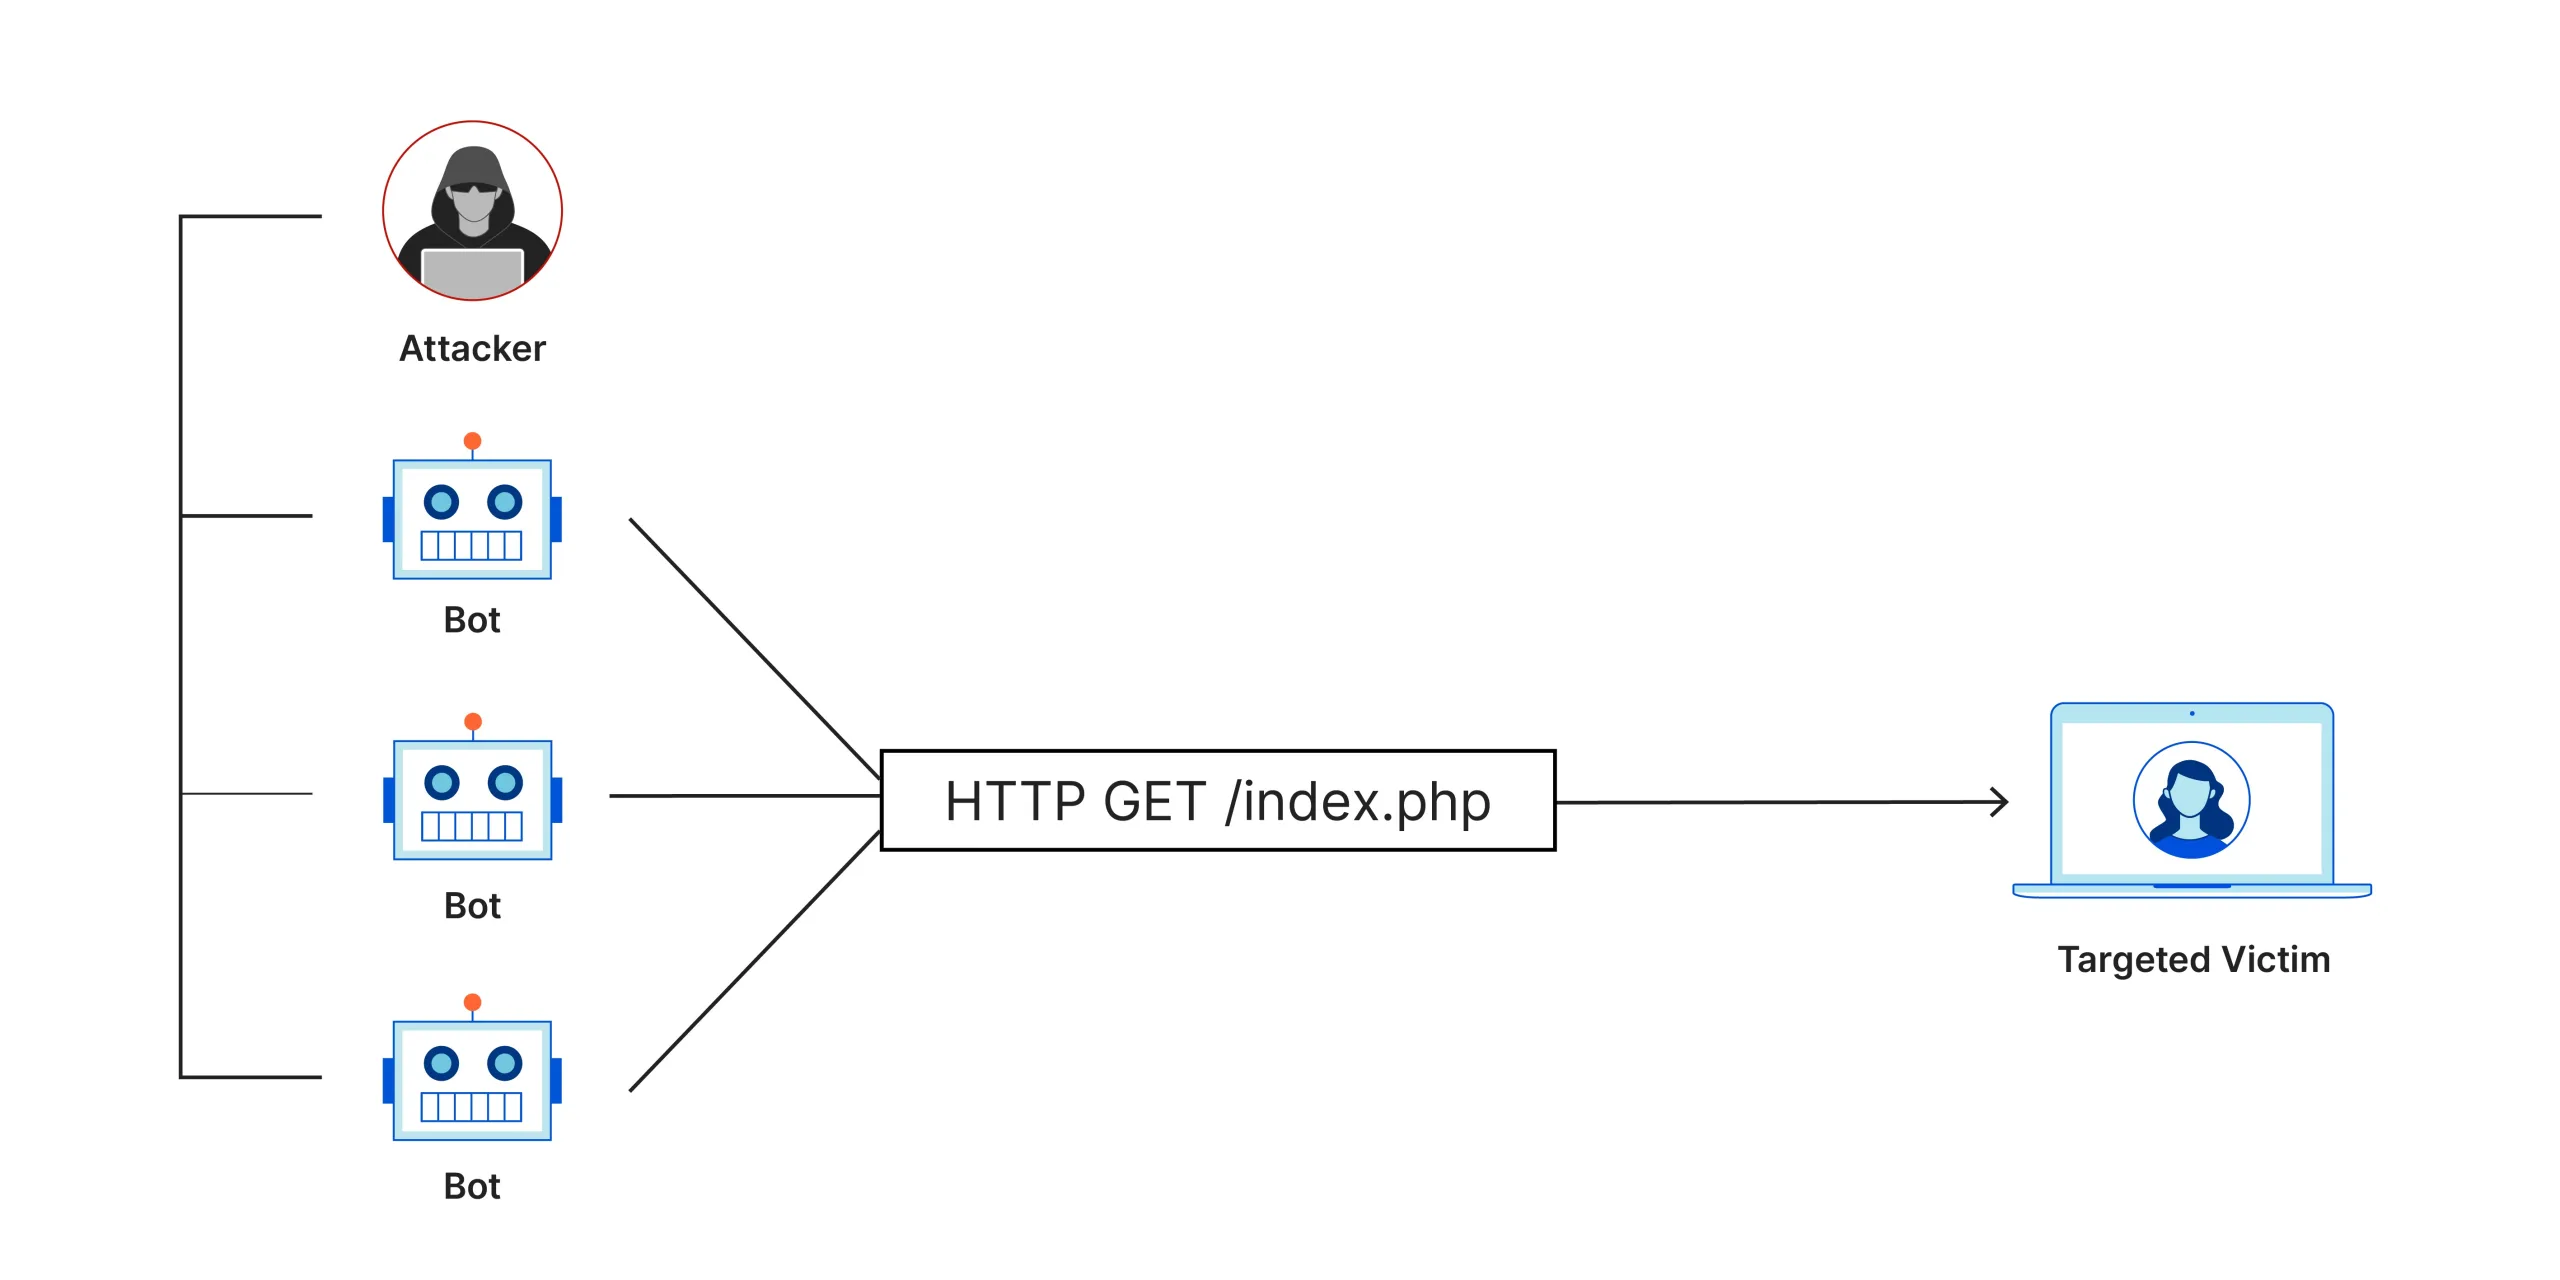
Strategia NoName057(16) opiera się na wykorzystaniu botnetów, czyli sieci zainfekowanych urządzeń – komputerów, serwerów, routerów i urządzeń IoT – sterowanych zdalnie w celu zalewania witryn internetowych ogromną liczbą żądań. Cechą charakterystyczną tego sposobu działania jest korzystanie z platformy DDosia, która pozwala sympatykom grupy włączać się w operacje w zamian za nagrody finansowe. Ta forma „crowdsourcingu” cyberprzestępczości zwiększyła zasięg ofensywy i spowodowała problemy nie tylko we Włoszech, ale także w innych krajach europejskich.
Możliwe motywy ataków
Zgodnie z oświadczeniami opublikowanymi na kanale grupy w Telegramie ataki są bezpośrednią odpowiedzią na niedawne wypowiedzi prezydenta Republiki Sergio Mattarelli. Podczas wystąpienia na Uniwersytecie w Marsylii głowa państwa porównała działania Rosji do nazistowskiego ekspansjonizmu, co wywołało wściekłą reakcję hakerów. W tym kontekście kolektyw nazwał swoją ofensywę „karą dla Włoch”, odpowiadając na stanowisko polityczne wyrażone przez prezydenta. Napięcie jeszcze wzrosło, gdy dziś rano rzeczniczka rosyjskiego MSZ Maria Zacharowa oświadczyła, że słowa Mattarelli „nie pozostaną bez konsekwencji”, podkreślając, że takie wypowiedzi mogą wywołać reakcje na szczeblu międzynarodowym.
Jak ograniczać ataki
Aby przeciwdziałać temu zagrożeniu, włoskie władze wdrożyły zaawansowane systemy monitorowania oraz środki ograniczające szkodliwy ruch. Techniki takie jak rate limiting, który ogranicza liczbę żądań akceptowanych w określonym przedziale czasu, oraz stosowanie usług anty-DDoS, zgodnie ze wskazaniami włoskiej Krajowej Agencji ds. Cyberbezpieczeństwa (ACN) pomogły zmniejszyć skutki ataków. Jednak ciągła ewolucja cyberzagrożeń wymaga stałej aktualizacji wiedzy z zakresu cyber intelligence oraz ścisłej współpracy z partnerami międzynarodowymi.
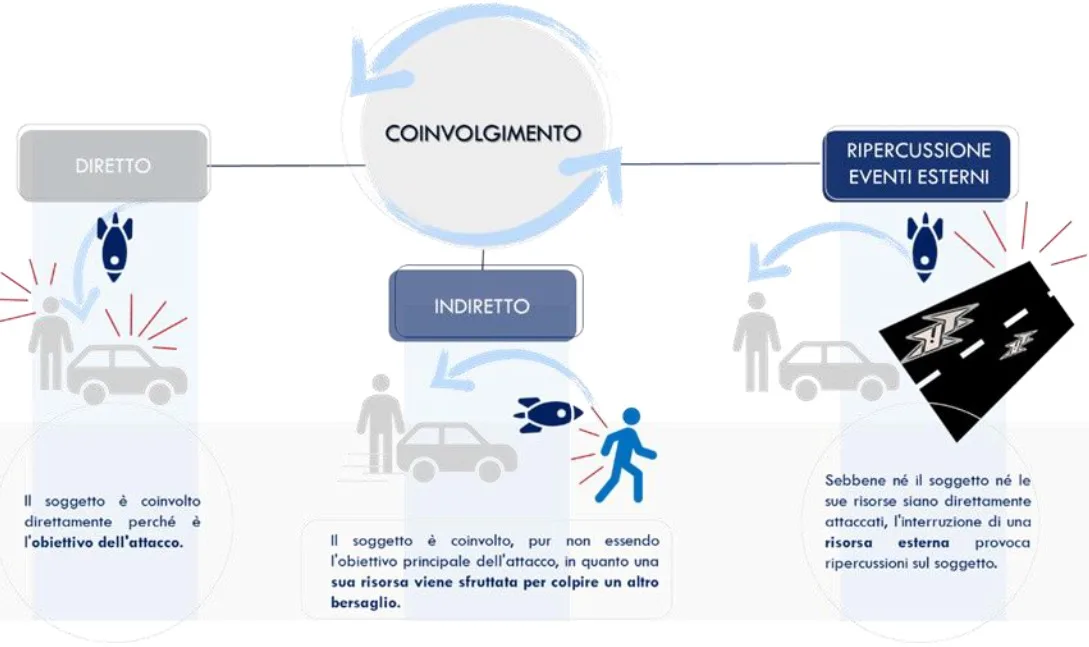
Podsumowując, ofensywa NoName057(16) to nie tylko wyzwanie techniczne dla włoskiego bezpieczeństwa cyfrowego, ale także sygnał rosnących napięć geopolitycznych. W czasach, gdy broń cyfrowa odgrywa coraz bardziej centralną rolę, kluczowe jest wzmocnienie cyberobrony oraz promowanie współpracy międzynarodowej, aby skutecznie zwalczać cyberprzestępczość i zapewnić ochronę infrastruktury krytycznej.


