 Italiano
 English
 Deutsch
 Español
 Français
 Polski
 Português

Aktualności 4 min czytania
Kwestie cyberbezpieczeństwa w technologiach operacyjnych (OT)
Technologie operacyjne (OT) obejmują sprzęt i oprogramowanie służące do zmiany, monitorowania lub kontrolowania urządzeń fizycznych, procesów i zdarzeń w przedsiębiorstwie. W odróżnieniu od systemów Technologi...
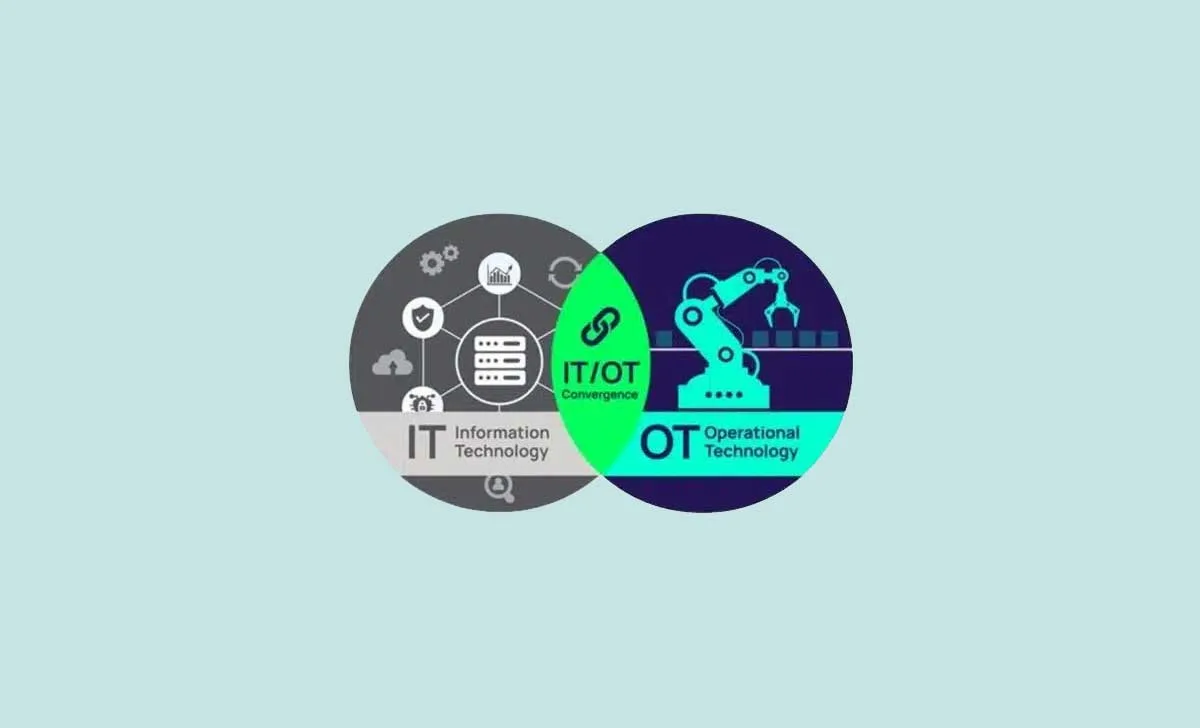
Technologie operacyjne (OT) obejmują sprzęt i oprogramowanie służące do zmiany, monitorowania lub kontrolowania urządzeń fizycznych, procesów i zdarzeń w przedsiębiorstwie. W przeciwieństwie do systemów technologii informatycznych (IT) systemy OT mają bezpośredni wpływ na świat fizyczny. Ta wyjątkowa cecha wiąże się z dodatkowymi wymaganiami w zakresie cyberbezpieczeństwa, które zazwyczaj nie występują w tradycyjnych architekturach bezpieczeństwa IT.
Konwergencja IT i OT
Historycznie IT i OT działały w oddzielnych obszarach, z odmiennymi protokołami, standardami i środkami cyberbezpieczeństwa. Wraz z pojawieniem się Industrial Internet of Things (IIoT) oba obszary zaczynają się jednak łączyć. Ten postęp zwiększa efektywność i wspiera podejmowanie decyzji opartych na danych, ale naraża systemy OT na te same zagrożenia cybernetyczne, które dotykają IT.
Szczególne uwarunkowania cyberbezpieczeństwa w środowiskach OT
Wymagania czasu rzeczywistego
Systemy OT często działają w czasie rzeczywistym i nie tolerują opóźnień. Spowolnienie może powodować poważne problemy operacyjne, a nawet zagrożenia dla bezpieczeństwa. Z tego powodu środki cyberbezpieczeństwa, takie jak uwierzytelnianie wieloskładnikowe (MFA), procesy żądania tymczasowego dostępu czy monitorowanie aktywności sesji, mogą okazać się nieodpowiednie. Każde rozwiązanie do zarządzania dostępem uprzywilejowanym (PAM) należy koniecznie przetestować w rzeczywistych środowiskach, aby upewnić się, że spełnia wymagania wydajnościowe bez obniżania poziomu bezpieczeństwa.
Systemy legacy i łączność
Wiele systemów OT jest przestarzałych — zostały zaprojektowane tak, aby działać przez długi czas i wytrzymywać trudne warunki. Ponieważ cyberbezpieczeństwo nie było priorytetem w czasie ich tworzenia, brakuje im zabezpieczeń przed obecnymi zagrożeniami, co zwiększa ryzyko ataków. Ponadto integracja z sieciami IT i internetem zwiększa ich podatność na ataki.
Główne wyzwania:
- Przestarzały sprzęt i oprogramowanie: Niezgodność z nowoczesnymi rozwiązaniami zabezpieczającymi sprawia, że są podatne na włamania, ransomware i manipulacje.
- Brak szyfrowania: Brak szyfrowania naraża dane wrażliwe na naruszenia poufności i integralności.
- Niezabezpieczone protokoły komunikacyjne: Protokoły takie jak Modbus, pozbawione uwierzytelniania i szyfrowania, są podatne na ataki.
- Trudności we wdrażaniu mechanizmów kontroli: Wiele systemów legacy nie obsługuje nowoczesnych środków cyberbezpieczeństwa.
- Zdalne połączenia podmiotów trzecich: Połączenia zewnętrzne mogą stać się punktami wejścia dla ataków.
- Niewystarczająca świadomość w zakresie bezpieczeństwa: Operatorzy mogą być podatni na techniki socjotechniczne.
- Domyślne lub łatwe do przewidzenia dane uwierzytelniające: Wiele urządzeń OT korzysta z haseł ustawionych fabrycznie lub łatwych do odgadnięcia.
Bezpieczeństwo i niezawodność
W kontekście OT priorytetem jest utrzymanie bezpieczeństwa i niezawodności procesów fizycznych, co wyraźnie kontrastuje ze środowiskami IT, w których najważniejsze są poufność i integralność danych.
- Bezpieczeństwo: Systemy OT sterują procesami fizycznymi, a ich awarie mogą mieć potencjalnie poważne konsekwencje, na przykład w przypadku instalacji energetycznych.
- Niezawodność: Prawidłowe działanie systemów OT jest niezbędne, aby uniknąć przestojów operacyjnych i strat finansowych.
Środki cyberbezpieczeństwa, które chronią dane, ale obniżają niezawodność systemów OT, mogą zostać uznane za nieodpowiednie. Na przykład aktualizacja zabezpieczeń usuwająca podatność może zostać pominięta, jeśli powoduje niestabilność.
Równowaga między bezpieczeństwem a funkcjonalnością
Strategie cyberbezpieczeństwa dla środowisk OT muszą równoważyć bezpieczeństwo danych i ciągłość działania, często przyjmując podejście inne niż w tradycyjnym bezpieczeństwie IT. Konieczne jest:
- Poznanie unikalnych cech systemów OT.
- Projektowanie środków, które chronią, nie zakłócając działania systemów.
Na przykład lista OWASP Top 10 dla aplikacji webowych ma zastosowanie także do OT, natomiast lista OWASP dotycząca IoT odnosi się konkretnie do typowych podatności w systemach OT zintegrowanych z urządzeniami IoT.
Rosnące znaczenie cyberbezpieczeństwa OT
Wraz z postępującą konwergencją IT i OT cyberbezpieczeństwo OT będzie miało coraz większe znaczenie. Stosowanie takich praktyk jak szyfrowanie i modernizacja systemów legacy będzie niezbędne do ochrony danych i infrastruktury, a jednocześnie zapewni bezpieczeństwo i niezawodność procesów operacyjnych.
Źródło: The Hacker News


